
リブランディング株式会社(本社:東京都港区、代表取締役:菊地 将)は、海外で報告されている4つの新型サイバー攻撃の手口と、GMOインターネットグループが公表した不正アクセスの事実関係を、公的機関や事業者、セキュリティ企業の公開資料をもとに調査し、個人と企業が今から取れる対策をまとめました。
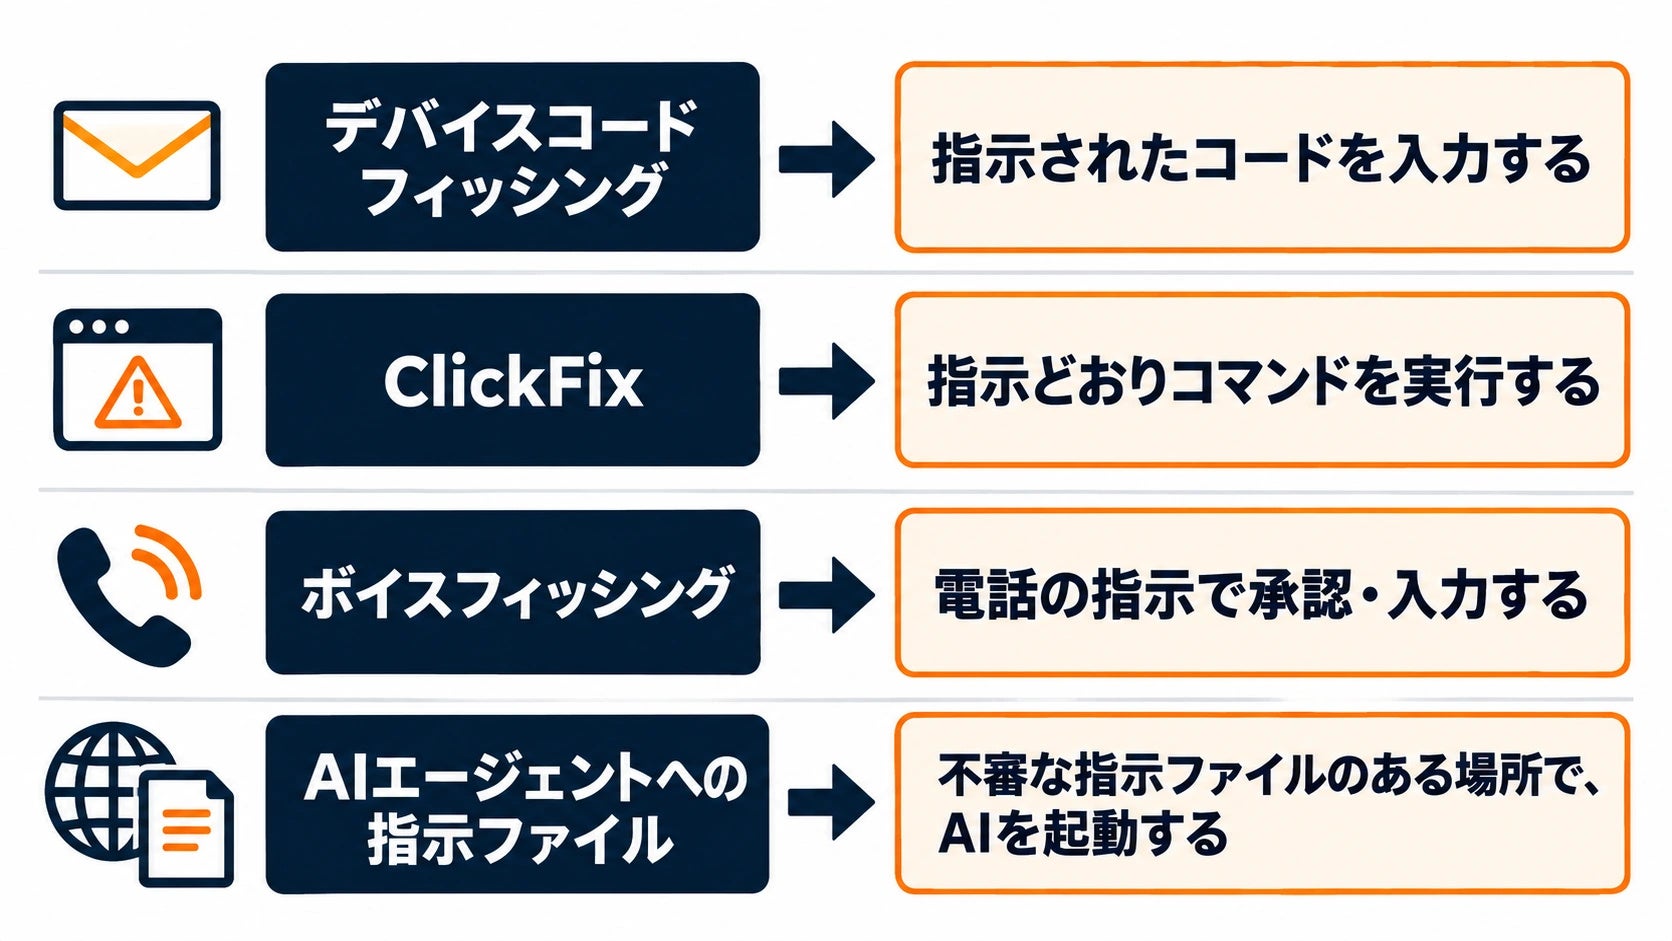
調査したのは、デバイスコードフィッシング、ClickFix、ボイスフィッシング、AIエージェント乗っ取り(2026年10月22日に報告)の4つです。このうち、ClickFixとボイスフィッシングについては、警察庁がすでに国内向けに注意喚起しています。
当社は、これらの手口は今後、日本の企業や個人にも使われると考えます。国内で被害が増えてから対応するのではなく、今のうちに備えるべきだと提言します。
■調査結果サマリー
- 調査した海外の手口:4種(デバイスコードフィッシング/ClickFix/ボイスフィッシング/AIエージェント乗っ取り)
- 警察庁が国内向けに注意喚起している手口:2種(ClickFix、ボイスフィッシング)
- デバイスコードフィッシングの基盤「EvilTokens」による侵害:1万を超える組織、1万2千件を超える受信箱(マイクロソフト、2026年9月公表。対象期間は示されていない)
- 社内で共有できるチェックリスト:11項目(社員が自分で確認する8項目、情報システム担当者に聞く3項目)
1.背景:GMO「お名前.com デスクトップクラウド」への不正アクセス
GMOインターネットグループは2026年10月、「お名前.com デスクトップクラウド」への不正アクセスを公表しました。同社の公式のお知らせ(10月28日11時の第13報)で確認できる内容は次のとおりです。
- 10月20日、一部顧客のサーバー環境で、第三者による不正なプログラムの設置を確認
- 取引ツールに保存された口座のログイン情報が取得され、不正に使われた可能性があると公表。顧客から、取引口座での身に覚えのない操作の報告もあった
- 影響の可能性があるサーバーは26,739件(実際の被害件数ではない)
- 侵入経路、影響範囲、被害件数は調査中
当社は、サービス側の環境が侵害されると、利用者本人が気を付けていても影響を受け得ること、被害が金銭の損失として個人に及び得ることが、この事件から読み取れる点だと整理しています。
2.海外で報告されている4つの手口
いずれも、利用者の操作や判断が被害の入り口になる点が共通しています。
- デバイスコードフィッシング:偽の案内で、正規のサインイン画面にコードを入力させ、パスワードを盗まずにアカウントへの入り口を渡させる手口
- ClickFix:偽の確認画面の指示で、利用者自身に不正なコマンドを実行させ、情報を盗むウイルスに感染させる手口。警察庁が注意喚起(2025年10月)
- ボイスフィッシング:電話で担当者や銀行を装い、設定変更や承認、情報の入力をさせる手口。警察庁が、銀行を名乗る電話で法人口座を狙う手口を注意喚起(2025年12月、2026年6月)
- AIエージェント乗っ取り:Webサイトが保存させた指示ファイル(AGENTS.mdなど)を、Claude CodeやCodexなどのAIエージェントが作業上の指示として読み込み、実行してしまう手口
AIエージェント乗っ取りについては、セキュリティ企業のForever Securityが2026年10月22日、実際の顧客のパソコンのDownloadsフォルダで悪意あるAGENTS.mdを発見したと報告しています。研究者の再現実験は検証環境でのものです。
3.当社の見解:海外の手口は、日本にも及ぶ可能性がある
当社は、次の5つの理由から、日本の企業・個人も今のうちに備えるべきだと考えます。
- サイバー攻撃に国境がなく、被害が観測された国が複数の国にまたがっている
- 手口が悪用しているのは、サインインの仕組みやパソコンの標準機能といった、世界共通の部品である
- 攻撃者が企業規模だけで標的を選ぶとは限らない
- 誘い文句の作成に生成AIが使われるなど、攻撃の準備が省力化している。AIエージェントの利用が広がれば、これを狙う手口の対象も日本で広がり得る
- 同じ型の手口(ClickFix、電話を使う手口)への注意喚起が、すでに国内で出ている
■今日から取れる対策と、11項目のチェックリスト
記事では、対策を「個人・一般社員が今日からできること」と「企業・IT担当者が実施すること」に分け、どの対策がどの攻撃に有効かも表にまとめています。代表的な項目は次のとおりです。
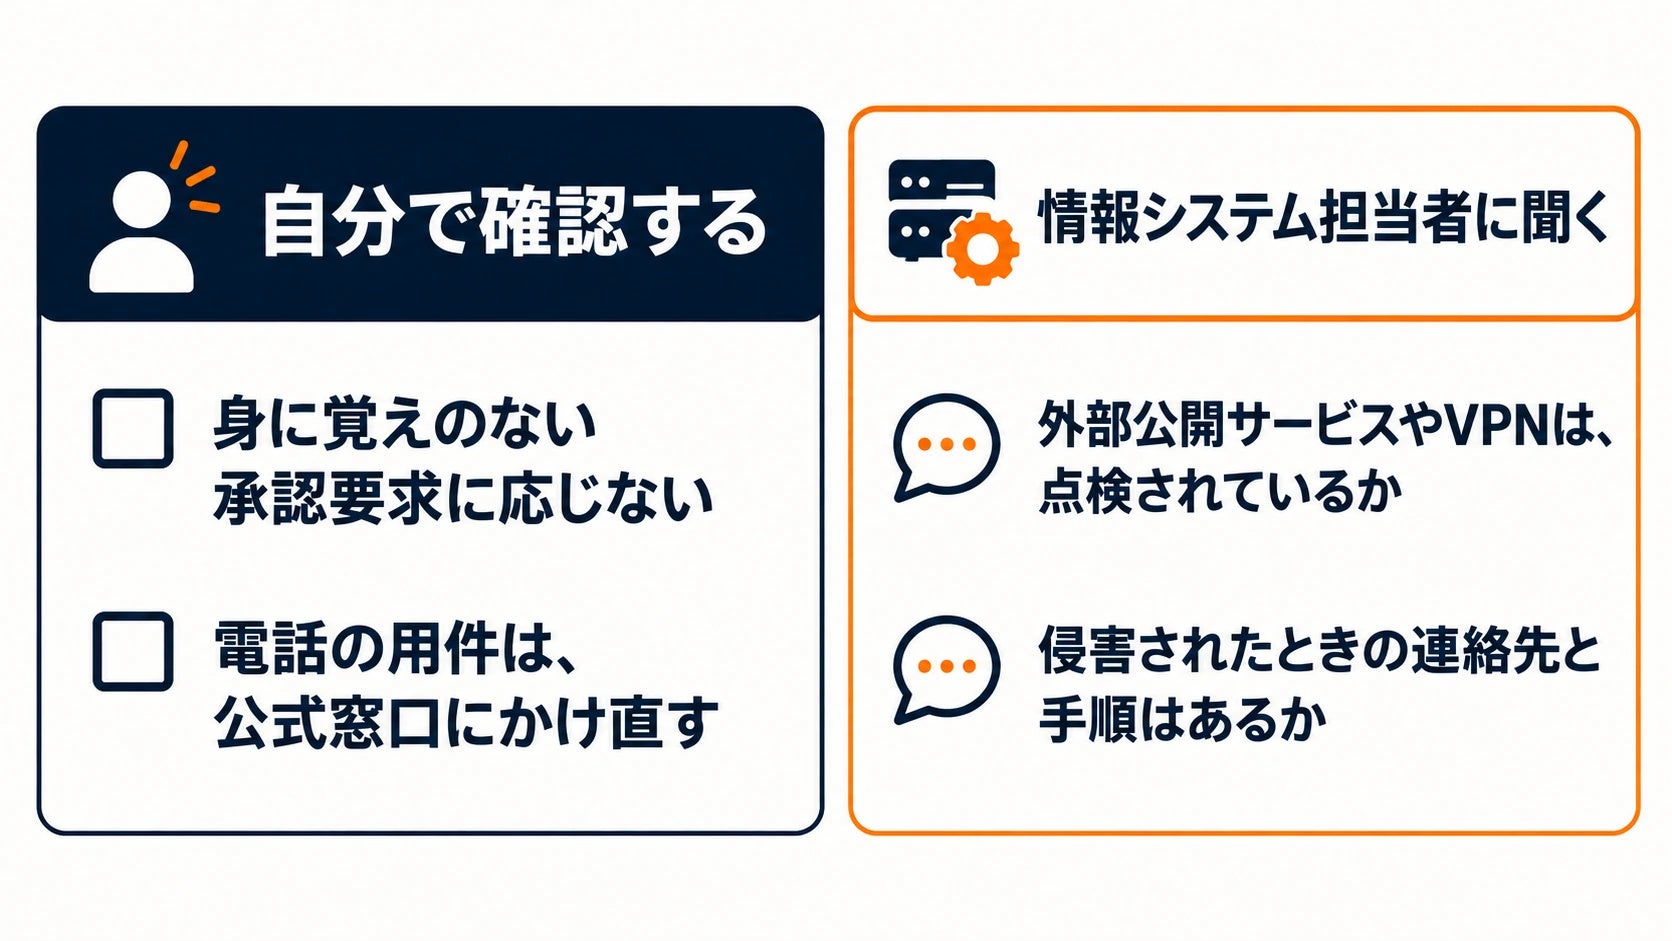
- 身に覚えのない認証要求やコードの入力を承認しない。他人から渡されたコードを入力しない
- 電話で本人確認やパスワード変更を求められたら、その場で応じず、公式の窓口へ自分から連絡して確認する
- 画面に指示された、意味の分からないコマンドを実行しない
- AIエージェントを使う場合は、Downloadsフォルダのような不特定のファイルが混在する場所では起動せず、信頼できる専用のプロジェクトフォルダから起動する
- (企業)多要素認証の適用範囲、デバイスコードの制限、外部公開サービスやVPNの点検状況を確認し、外部サービスが侵害された場合の手順を用意する
チェックリストは、項目1〜8を社員が自分で、項目9〜11を情報システム担当者に確認する形にしました。単独で万全な対策はないため、複数の対策を重ねることが前提です。
■全調査結果・チェックリスト全文を見る
今回の調査の詳細、11項目のチェックリストは、検索ブランド相談室(運営:リブランディング株式会社)の解説記事で紹介します。
詳細を見る:https://rebranding.co.jp/media/cyber-attack-overseas-japan-alert/
■調査概要
調査主体:リブランディング株式会社
調査時点:2026年10月28日
調査対象:海外で報告・更新が続いているサイバー攻撃のうち、会社員や個人の身近な環境が舞台になる4つの手口、およびGMOインターネットグループの不正アクセスに関する公式発表(第13報)
調査方法:公的機関(警察庁、総務省、IPA)、事業者(GMOインターネットグループ、マイクロソフト、グーグル)、セキュリティ企業・報道媒体(Forever Security、BleepingComputer、トレンドマイクロ)が公開している資料を調査し、手口の仕組み、報告された被害、国内での注意喚起の有無を整理しました。
調査上の注意点:本調査は公開資料をもとに整理したものです。GMOインターネットグループの事件は調査中で、公式発表の内容は今後更新される可能性があります。
■ 検索ブランド相談室について
「検索ブランド相談室」は、リブランディング株式会社が運営する、検索・AI検索・口コミ・企業情報など、デジタル上のブランド接点をテーマとした情報メディアです。独自調査・分析や実務に役立つ情報を発信しています。
■リブランディング株式会社について
リブランディング株式会社は、AIO対策、SEO対策、MEO対策、口コミ対策、オウンドメディア運用による集客改善、検索・口コミを活用した採用改善を展開。
会社名:リブランディング株式会社
代表者:代表取締役 菊地 将
所在地:〒107-0052 東京都港区赤坂5-2-33 IsaI AkasakA 19階
設立:2016年1月
【本件に関する報道関係者からのお問合せ先】
リブランディング株式会社
広報・サービスお問い合わせ窓口
E-mail:support@rebranding.co.jp
TEL:03-4405-5662