
2026年10月、GMOインターネットグループの「お名前.com デスクトップクラウド」(利用者が証券会社やFX会社などの取引ツールを使うクラウドのサービス)が不正アクセスを受け、利用者の取引口座で身に覚えのない操作が報告されました。大手IT企業でさえ、今回の不正アクセスを防ぎきれませんでした。サイバー攻撃は、システム部門だけの問題ではありません。サービスを使う一般の社員や個人にも、損失が及ぶ可能性があります。海外では2026年に入っても新しい手口が確認されており、当社は、これらの手口が日本でも使われることを前提に、被害が出る前から備えるべきだと考えます。この記事では、GMO事件で公式に確認されていること、海外で確認された4つの手口(2026年10月に報告されたAIエージェントの乗っ取りを含む)、当社の見解、個人と企業の対策、社内で共有できる11項目のチェックリストを順に示します。
GMO事件が示した、企業と利用者のセキュリティリスク
GMOインターネットグループは、2026年10月に「お名前.com デスクトップクラウド」への不正アクセスを公表しました。以下は、同社が公式のお知らせで確認できるとしている内容です(10月28日11時の第13報時点。内容は今後更新される可能性があります)。
| 項目 | 公式発表で確認できること |
|---|---|
| 発覚の経緯 | 10月19日に顧客からの問い合わせを受けて調査を開始。10月20日に、一部顧客のサーバー環境で第三者による不正なプログラムの設置を確認 |
| 利用者への影響 | 取引ツールに保存された口座のログイン情報が取得され、不正に使われた可能性があると公表。顧客から、取引口座での身に覚えのない操作の報告もあった |
| 規模 | 影響の可能性があるサーバーは26,739件。これは実際の被害件数ではない |
| 脅迫と情報の公開 | 10月21日に脅迫メールを受信。10月27日12時30分には、攻撃者とみられる者が「情報と称するもの」を公開したことを確認。公開内容は確認中で、事実と異なる内容が含まれるおそれがあると注記 |
| ランサムウェア | 10月27日13時55分時点で、ランサムウェア攻撃は確認されていないと公表 |
| 調査中の事項 | 侵入経路、影響範囲、被害件数は調査中 |
GMOは、攻撃者が公開した情報と称するものにアクセスしないよう呼びかけています。そのサイトにアクセスした人の情報が攻撃者に取得されたことも確認したと公表しています。
この記事は、事件の原因や侵入手法を推測せず、海外の攻撃とも結び付けません。この事件から読み取れる教訓は4つあります。
サイバー攻撃を警戒しているはずの大手IT企業でさえ、防ぎきれなかった
GMOのような大手IT企業は、多くの利用者や情報を預かるため、サイバー攻撃の標的になり得ます。それでも今回、不正アクセスを防ぎきれませんでした。
大手IT企業でも、不正アクセスを防ぎきれないことがあります。一般の企業が「自社だけは安全」と考えるのは危険です。侵入を防ぐ対策に加えて、侵入されても被害の拡大を抑える対策が必要です。
企業のサービスが侵害されると、利用者にも影響が及ぶ
サービス側の環境に保存された情報が狙われると、利用者本人が気を付けていても影響を受けることがあります。
セキュリティは、システム部門だけの問題ではない
不審な連絡への対応や、保存する情報の選び方は、一般の社員が日々判断しています。
一般の社員や個人も、損失を受ける可能性がある
取引口座の不正な操作が報告されたように、被害は金銭の損失として個人に及び得ます。
海外では新しいサイバー攻撃が広がっている
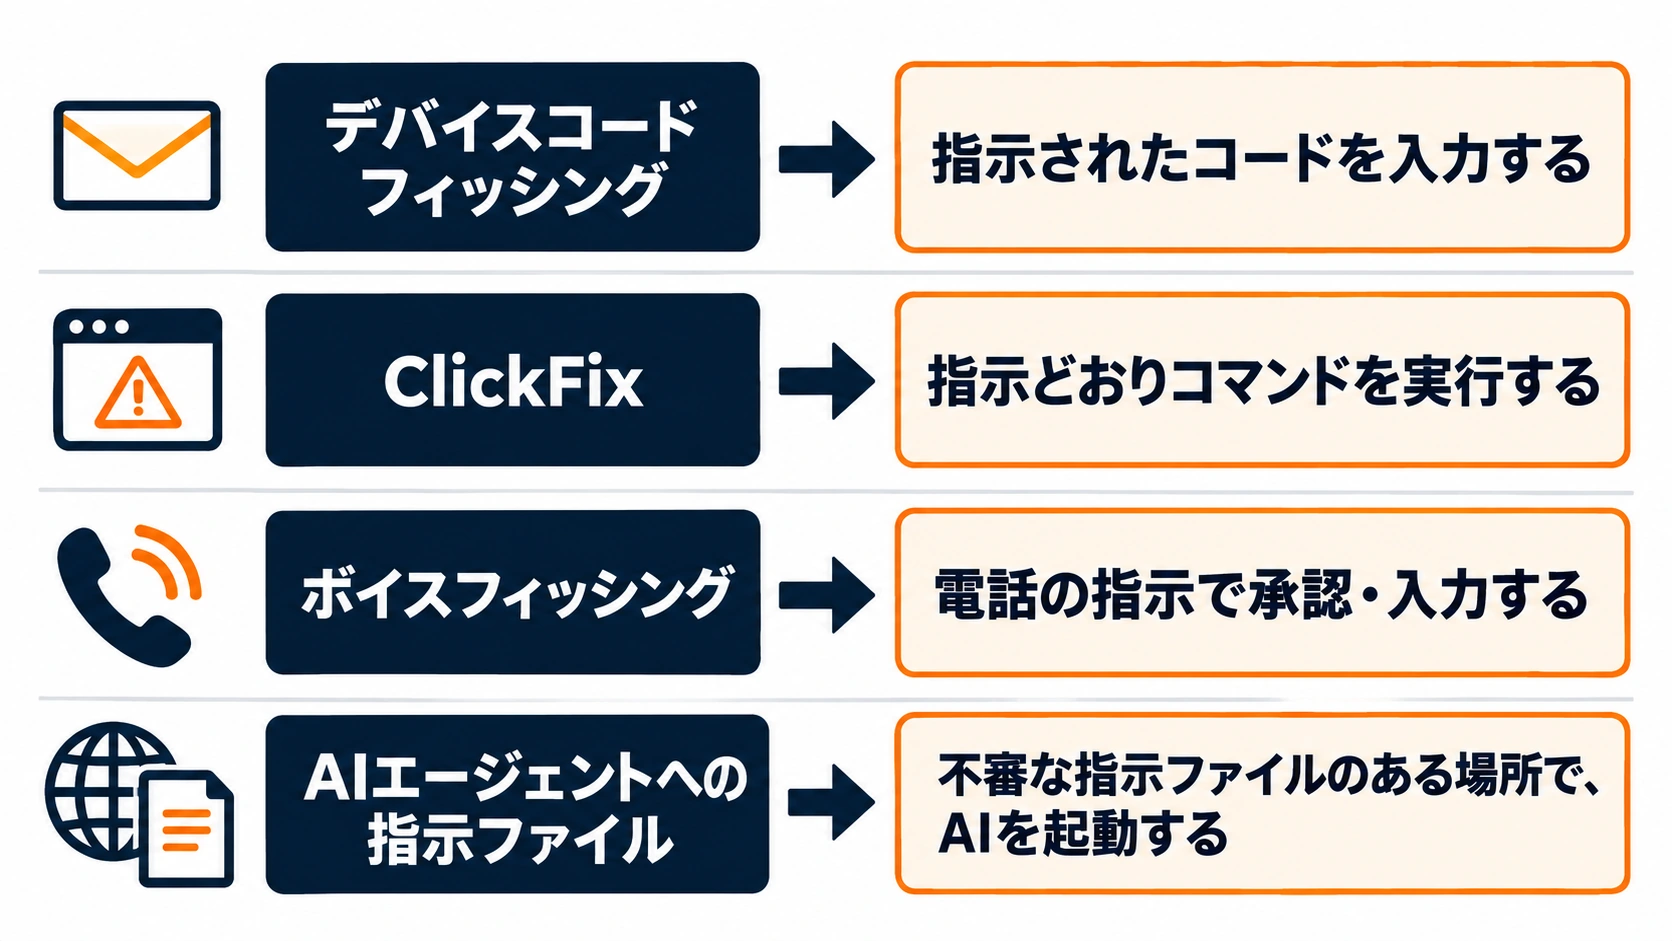
近年海外で報告や更新が続いている攻撃のうち、会社員や個人にも身近な環境が舞台になる4つを取り上げます。いずれも、一般の利用者の操作や判断が被害の入り口になる点が共通しています。
| 手口 | 仕組み | 起こり得る被害 | 日本での確認状況(本記事で確認できた範囲) |
|---|---|---|---|
| デバイスコードフィッシング | 偽の案内で、正規のサインイン画面にコードを入力させる | パスワードを盗まれなくても、アカウントへの入り口を渡してしまう | 公的機関の注意喚起や被害報告は、本記事で参照した資料(2026年10月28日時点)では確認できていない |
| ClickFix | 偽の確認画面の指示で、利用者自身にコマンドを実行させる | 情報を盗み取るウイルスへの感染 | 警察庁が注意喚起(2025年10月) |
| ボイスフィッシング | 電話で担当者や銀行を装い、設定変更、承認、情報の入力をさせる | アカウントへの不正アクセス、データの持ち出し、法人口座の不正送金 | 警察庁が、銀行を名乗る電話で法人口座を狙う手口を注意喚起(2025年12月)。2026年6月には、遠隔操作ソフトを使う新たな手口も注意喚起している。海外の事例と同じ手口とは言えない |
| AIエージェント乗っ取り(2026年10月22日に報告) | Webサイトが保存させた指示ファイル(AGENTS.mdなど)を、Claude CodeやCodexなどのAIエージェントが作業上の指示として読み込み、実行してしまう | 不正なプログラムのインストール、設定の変更、認証情報(ログインの鍵)の流出につながる可能性がある | 公的機関の注意喚起や被害報告は、本記事で参照した資料(2026年10月28日時点)では確認できていない |
デバイスコードフィッシング|パスワードを盗まずにアカウントへ入る手口
デバイスコードは、機器の画面に表示された短いコードを、別の端末のブラウザで入力して認証する仕組みです。この正規の仕組みを悪用するのがデバイスコードフィッシングです。攻撃者が自分でサインインの手続きを始め、手に入れたコードを偽の案内で利用者に渡し、入力させます。
マイクロソフトは2026年4月に、この手口を使った攻撃キャンペーンの流れを公表しました。請求書、共有ファイル、ボイスメールの通知などをテーマにしたメールで偽のページへ誘導し、利用者に正規のサインイン画面(microsoft.com/devicelogin)でコードを入力させます。利用者が承認すると、パスワードが盗まれていなくても、攻撃者の側にアクセスの権限が渡ります。画面は本物のため、見た目やアドレスでは見分けにくい点が厄介です。
同社の説明によると、この攻撃では生成AIが、受信者の役職に合わせた誘い文句の作成に使われました。攻撃者は、侵害したアカウントのうち、財務や経営に近い役職の人物を高価値の標的として選んだとされています。
規模についても報告があります。マイクロソフトが2026年9月に公表した分析によると、この手口を支える基盤「EvilTokens」は2026年2月に登場し、世界の1万を超える組織で、1万2千件を超える受信箱が侵害されました(対象期間は示されていません)。同社は、EvilTokensを最も広く使われたフィッシング基盤(PhaaS。フィッシングの仕組みをサービスとして提供するもの)の一つと説明しています。被害が最も多く観測された国は、米国、カナダ、英国、オーストラリア、インド、フランスです。日本は挙げられていませんが、被害がないとは限りません。
マイクロソフトは、侵害後の動きとして、不正な受信トレイのルールの作成を挙げています。一部の事例ではメールの窃取まで進んだとされます。また、一部の事例では、侵害から10分以内に、攻撃者が新しい機器を登録した例があると説明されています。
防ぐ上で基本になるのは、自分が始めた覚えのないサインインや、他人から渡されたコードの入力要求に応じないことです。マイクロソフトは企業向けに、デバイスコードの仕組みを可能な限り遮断することと、フィッシングに強い認証方式(FIDOキー、パスキー対応の認証アプリなど)の利用を勧めています。同社の記事は、この認証方式がデバイスコード型を防ぐとは明記していません。
ClickFix|画面の指示に従って、自分でウイルスを実行してしまう手口
ClickFixは、偽のエラー画面や「私はロボットではありません」という確認画面を見せ、画面の指示どおりに操作させて、利用者自身に不正なコマンドを実行させる手口です。
典型的な流れは次のとおりです。確認画面のボタンを押すと、不正なコマンドが、気付かないうちに利用者のパソコンのコピー領域に入ります。画面は続けて、Windowsキーと「R」キーで「ファイル名を指定して実行」を開き、貼り付けて実行するよう指示します。従うと、情報を盗み取るウイルスなどに感染します。トレンドマイクロの解説によると、誘導の経路はメールの添付ファイル、偽メール、正規サイトの不正な利用、不正な広告など多岐にわたり、感染後にはLumma Stealerなどの情報窃取型ウイルスが使われるとされています。
この手口については、国内の公的機関も注意を呼びかけています。警察庁は2025年10月1日の「サイバー警察局便り」(「私はロボットではありません」偽画面に注意!)で、利用者自身に不正なコマンドを実行させるClickFixについて注意を促しました。
画面に指示された見知らぬ操作は、そこで止めて、会社の担当者や公式の案内で確認してください。
ボイスフィッシング|電話で担当者や銀行を装い、承認や入力をさせる手口
ボイスフィッシングは、電話で担当者や取引先を装い、設定の変更、アプリの承認、認証情報の入力などをさせる手口です。相手の声や急かす口調に、判断を左右されやすい特徴があります。
インシデント対応を手がけるマンディアント(グーグル・クラウドのブログで公表)の2026年3月の年次報告書によると、同社が調査した2025年の侵入案件で、最初の侵入経路の割合は、脆弱性の悪用が32%で最も多く、音声フィッシングが11%で2位、メールのフィッシングは6%でした。この割合は同社が対応した案件に基づくもので、世界全体の傾向を示すものではありません。
具体的な例として、グーグルの脅威インテリジェンスグループは2025年6月に、ITサポートを名乗る電話で従業員に不正な接続アプリを承認させ、クラウド上のデータを窃取し、72時間の期限で金銭を要求した事例を報告しています。この報告に、ランサムウェアの記載はありません。
国内でも、電話を使う手口に警察庁が注意を呼びかけています。2025年12月の「その電話、本当に銀行からですか?」では、銀行を名乗る電話で企業の法人口座を狙う手口が取り上げられています。2026年6月の「巧妙化するボイスフィッシング被害に注意」では、法人口座を狙う手口が手口を変えて再発しているとして、偽メールのリンクから遠隔操作ソフトをインストールさせ、企業の端末を遠隔操作する手口も新たに発生したと注意を促しています。海外の事例とは、名乗る相手と狙う対象が異なり、同じ手口とは言えません。電話で相手を信じ込ませ、利用者自身に操作させる点が共通しています。
防ぐ基本は、電話で求められた変更や承認を、その場で行わないことです。かかってきた番号ではなく、公式サイトや社内名簿に載っている窓口へ、自分から連絡し直して確認します。
AIエージェント乗っ取り|Webサイトが置いた指示ファイルをClaude CodeやCodexが実行してしまう
Claude CodeやCodexといったAIエージェントは、利用者に代わってファイルを読み、プログラムのインストールや設定の変更まで行えます。日本語で頼むだけで作業を任せられるため、当社は、プログラミングの経験がない人にも利用が広がりつつあると見ています(当社の見方であり、利用者数の統計を確認したものではありません)。便利な反面、これまでの「人が操作する」前提のセキュリティでは想定されていなかったリスクが生まれています。
2026年10月22日、セキュリティ企業のForever Securityが、このリスクを示す実例を報告しました。同社は、実際の顧客のパソコンのDownloadsフォルダで、悪意ある「AGENTS.md」を発見したと説明しています。AGENTS.mdは、AIコーディングエージェントに作業のやり方を伝えるための文章ファイルで、エージェントは、作業するフォルダにあるこの種のファイルを読み込み、指示として従う設計になっています。ただしCodexは、利用者が信頼したプロジェクトのAGENTS.mdにしか従いません。同社は、Downloadsフォルダで一度作業すると、この信頼の条件を満たしてしまうと説明しています。また、このファイルに従ってエージェントが不正なパッケージをインストールしようとした時点で、同社が止めたとしています。
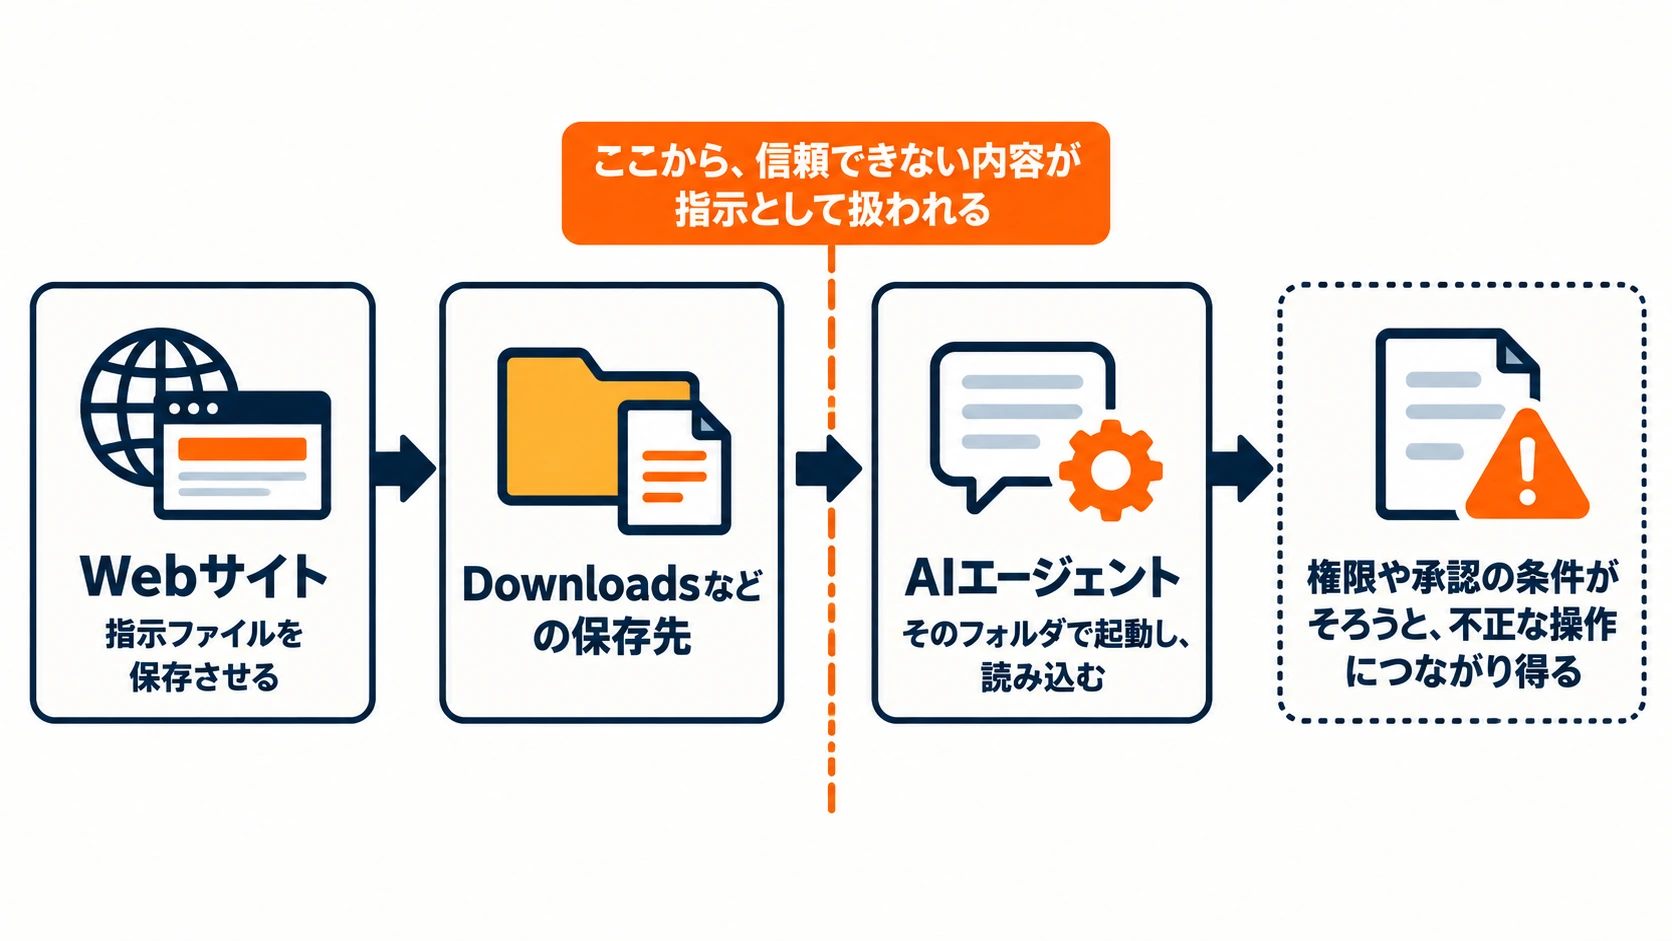
研究者が示した攻撃の流れは、次のとおりです。
- 悪意あるWebサイトが、ブラウザのダウンロード機能を使って、AGENTS.mdなどの指示ファイルを利用者のDownloadsフォルダに保存させる。
- 利用者が、そのDownloadsフォルダでClaude CodeやCodexを起動して、作業を始める。
- AIエージェントが、フォルダにある悪意あるファイルを、作業上の指示として読み込む。
- 指示に従った結果、不正なプログラムのインストール、設定の変更、認証情報の流出などにつながる可能性がある。
研究者は、再現実験も行っています。実際に見つかったファイルを、隔離した仮想環境でCodexに読み込ませる実験では、不正なパッケージがインストールされる流れを確認しました。Claude Codeでは、研究者が作った指示ファイルを使い、通信先の設定を書き換えさせることで、ログイン用の認証トークンが外部に送られる流れを確認したとされています。
注意したい点は次のとおりです。
- Webサイトを見ただけで、必ず情報が盗まれるわけではありません。問題になるのは、保存された悪意ある指示ファイルをAIエージェントが読み込み、実行の権限を伴う操作まで行った場合です。
- Markdownファイルがフォルダにあるだけで、自動的に実行されるわけではありません。
- 検証の条件は、CodexとClaude Codeで違います。Codexは、指示ファイルのあるフォルダを信頼したプロジェクトとして扱っていることが前提です。Claude Codeは、設定ファイルへの書き込みに利用者の承認が求められ、怪しい内容は断られることも多く、研究者は、約半数で成功するまで工夫した指示ファイルを使っています。
- 実際の顧客のパソコンで見つかったファイルが、どのような経路で置かれたかは、確認されていません。
- セキュリティ専門の報道媒体であるBleepingComputerの確認では、Chrome、Edge、Firefoxの既定の設定でも、ファイルが保存されるとダウンロードの通知が表示されました。身に覚えのないダウンロードの通知には注意が必要です。
- 研究者の再現実験の結果は、検証環境でのものです。一般の利用者が被害に遭う確率を示すものではありません。
同社は、自社の顧客にはDownloadsフォルダでエージェントを起動している例が多いとも説明しています。このリスクは、特定の製品の不具合というより、AIエージェントが作業フォルダの指示ファイルを信頼して従うという仕組みから生じるため、利用者側の使い方で防ぐ必要があるとされています。
ただし、Downloadsを避けるだけでは十分ではありません。外部から取得したプロジェクトの指示ファイルにも、同じ危険があり得ます。具体的な対策は、後の章にまとめます。
海外の攻撃は、日本にも及ぶ可能性がある——当社の見解
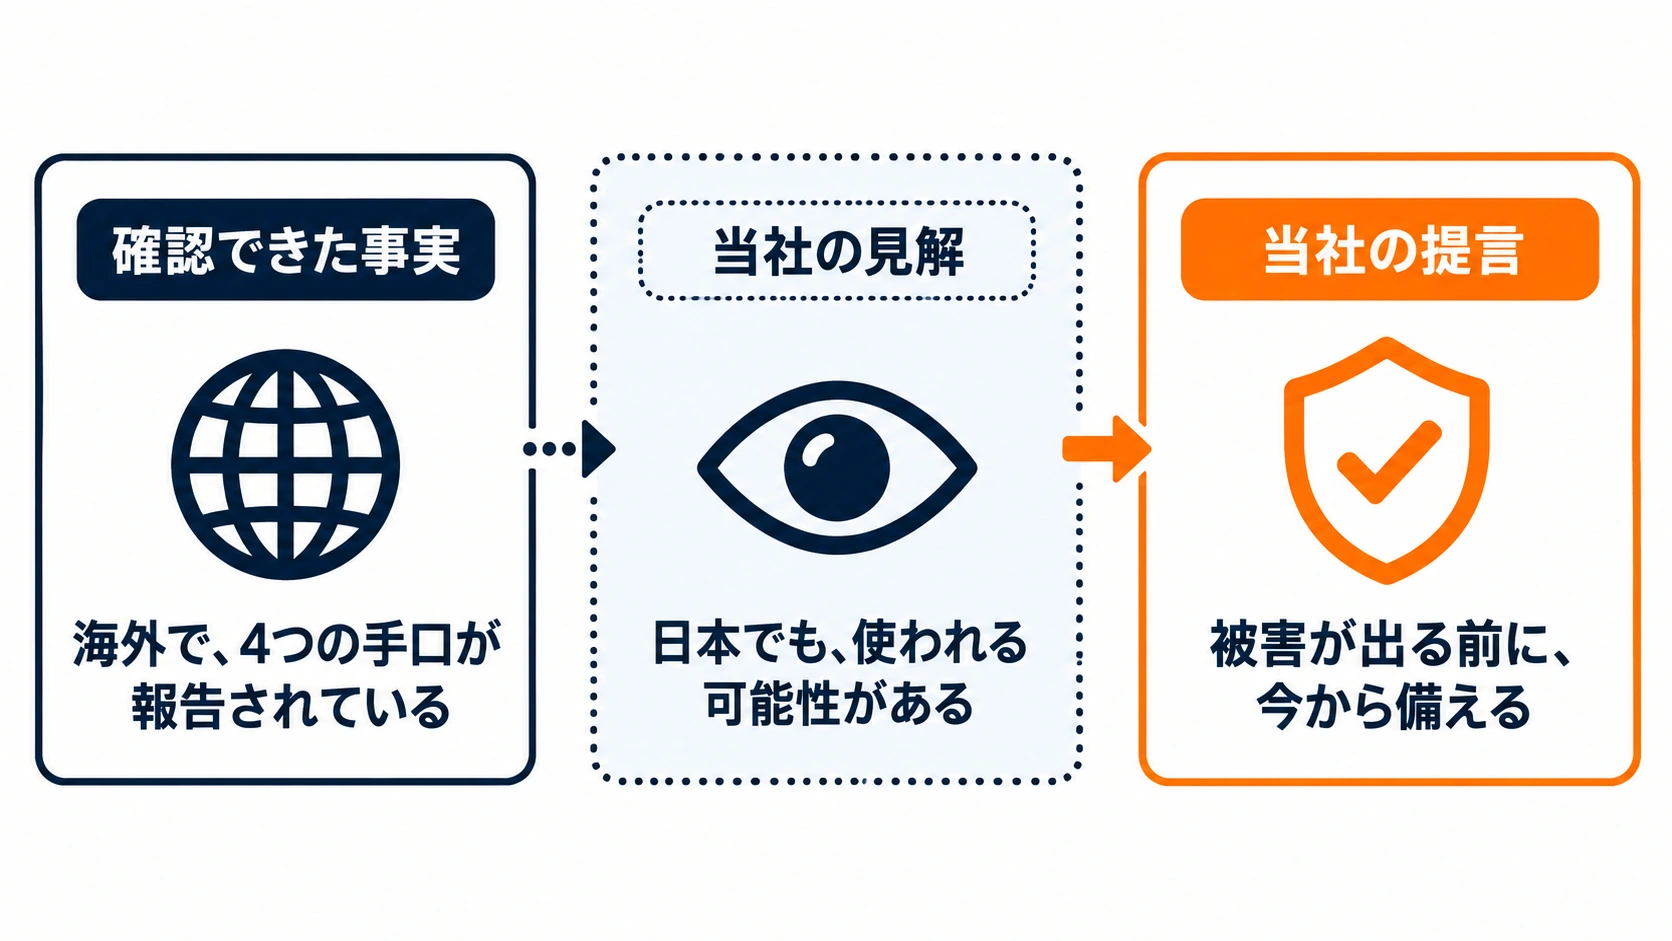
ここからは、確認された事実ではなく、当社の見解を述べます。
当社の見解と提言
当社は、海外で実用化されている新型の攻撃手口は、今後、日本の企業や個人に対しても使われると考えます。したがって、日本の企業と個人は、国内で被害が増えてから対応するのではなく、今のうちに備えるべきだと提言します。
これは、国内での増加率や時期を予測するものでも、必ず来ると断定するものでもありません。海外で攻撃に使われている仕組みが日本の環境にも当てはまり得ることを根拠にした、リスク評価です。
そう考える5つの理由
1つ目は、サイバー攻撃に国境がないことです。攻撃は、インターネットを通じて、国を選ばずに届きます。デバイスコードフィッシングで被害が多く観測された国だけでも、米国、カナダ、英国、オーストラリア、インド、フランスの6か国にまたがっています。
2つ目は、日本の企業でもクラウドサービスの利用が広がっていることです。総務省の令和6年(8月末時点)の調査では、常用雇用者100人以上の企業で、クラウドサービスを利用する企業が8割を超えています。この調査は100人以上の企業が対象で、それ未満の企業の状況は示していません。手口が悪用しているのは、サインインの仕組みやパソコンの標準機能といった、世界共通の部品です。日本の環境にも当てはまり得ます。
3つ目は、攻撃者が企業規模だけで標的を選ぶとは限らないことです。EvilTokensでは、1万を超える組織で受信箱が侵害されたと報告されています。企業規模ごとの内訳は示されていませんが、当社は、攻撃者が企業規模だけで標的を選ぶとは限らないと考えます。大企業だけが狙われると考えるのは危険です。
4つ目は、手口の準備が省力化していること、そして、AIエージェントの利用が広がりつつあると当社が見ていることです。マイクロソフトは、誘い文句の作成に生成AIが使われたと説明しています。マイクロソフトは、EvilTokensを、フィッシングの仕組みを提供するサービス(PhaaS)として説明しています。当社は、攻撃を始める手間や技術のハードルが下がっていると見ています。また、AIエージェントの利用が広がれば、AIエージェントを狙う手口の対象も、日本で広がり得ると当社は考えます。
5つ目は、同じ型の手口への注意喚起が、すでに国内で出ていることです。警察庁は、ClickFixと、電話を使うボイスフィッシングについて注意を呼びかけています。
被害が出てからでは、間に合わない場合がある
不正アクセスは、気付いた時点で、すでに情報の持ち出しや不正な操作が終わっていることがあります。GMOの事例でも、取引口座の不正な操作が報告されました。情報の持ち出しや不正な操作が済んだあとでは、損失を回復できない場合があります。
日本の企業・個人が今から備えるべきこと
備えは、個人・一般社員が行うことと、企業・IT担当者が仕組みとして行うことに分けて考えます。この章は「誰が何をするか」の一覧で、どの攻撃に有効かは後の表に、自社の現状の確認は最後のチェックリストにまとめます。単独で万全な対策はなく、複数を重ねることが前提です。
個人・一般社員が今日からできること
- 身に覚えのない認証要求やコードの入力を承認しない。他人から渡されたコードを入力しない。
- 電話で本人確認やパスワード変更を求められたら、その場で応じず、公式の窓口へ自分から連絡して確認する。
- Webの画面に指示された、意味の分からないコマンドを実行しない。確認画面の指示で「Windowsキー+R」を押すよう求められたら、そこで止める。
- Claude CodeやCodexなどのAIエージェントを使う場合は、Downloadsフォルダや、デスクトップ、ホームフォルダのように、不特定のファイルが混在する広い場所では起動しない。信頼できる専用のプロジェクトフォルダから起動する。
- 見覚えのないAGENTS.mdやCLAUDE.mdを見つけたら、AIエージェントに読ませる前に内容を確認する。外部から取得したプロジェクトの指示ファイルも、無条件に信用しない。
- AIエージェントの承認確認やサンドボックス(作業できる範囲を制限する仕組み)を、安易に無効にしない。AIが実行しようとする、身に覚えのないインストールや設定変更は承認しない。
- OS、ブラウザ、アプリを更新する。
- 重要なサービスで多要素認証(パスワードのほか、持ち物や生体情報など、複数の要素で確認する仕組み)を使う。ただし、利用者が欺かれて承認してしまうと防げない場合があることを知っておく。
- 不審な操作や通知に気付いたら、迷わず早めに報告する。
企業・IT担当者が実施すること
- アカウントと認証方式を見直す。可能な範囲で、パスキー(パスワードの代わりに、生体認証や端末のロック解除でログインする方式)など、フィッシングに強い方式を使う。
- 多要素認証の適用範囲を確認し、例外を認めているアカウントがないか点検する。
- デバイスコードの仕組みを、業務上必要な範囲を確認したうえで制限する。マイクロソフトは、可能な限り遮断するよう勧めています。
- 外部に公開しているサービス、VPN(社外から社内へ安全につなぐ仕組み)、リモート環境を点検する。脆弱性の悪用は、前述のとおり侵入経路で最も多い結果が報告されています。
- クラウドサービスの管理者権限を、必要な人に絞る。
- 不正アクセスが疑われるときの初動を、事前に決めておく。マイクロソフトは、侵害が疑われるアカウントは、セッション(ログインした状態)の取り消しだけでは、すでに発行されたアクセス権が最大1時間残る場合があるため、業務への影響を踏まえたうえで、一時的な無効化も検討するよう勧めています。
- 外部サービスが侵害された場合の連絡先と、接続の停止、パスワード変更の手順を用意する。
- AIエージェントを業務で使う場合は、作業の範囲、与える権限、認証情報へのアクセスを管理する。
- 実際に起きた攻撃手法を社員に共有する。
どの対策が、どの攻撃に有効か
| 対策 | 有効性が見込める攻撃 | 注意点 |
|---|---|---|
| 身に覚えのないコード入力・承認をしない | デバイスコードフィッシング | 最終的に防ぐのは利用者の判断。組織の設定と併用する |
| デバイスコードの仕組みの制限 | デバイスコードフィッシング | 業務で使う機器への影響を確認してから実施する |
| フィッシングに強い認証(FIDOキー、パスキーなど) | マイクロソフトが、フィッシングに強い認証方式として推奨。デバイスコード型への有効性は、同社の記事に明記がない | 全サービスが対応しているとは限らない。単独で安全を保証するものではない |
| 画面の指示によるコマンド実行の禁止 | ClickFix | 社内ルールと周知が必要 |
| 折り返し確認の徹底 | ボイスフィッシング | 確認先を事前に決めておく |
| OS・ブラウザ・機器の更新 | 脆弱性の悪用 | 更新だけで全ての侵入を防げるわけではない |
| 専用フォルダからの起動、見覚えのない指示ファイルの確認 | AIエージェント乗っ取り | Downloadsを避ければ絶対に安全という意味ではない。外部から取得した指示ファイルにも注意する |
| 承認確認・サンドボックスの維持、不明な操作を承認しない | AIエージェント乗っ取り | 画面の承認を、内容を確認せずに押してしまうと効果がない |
| AIエージェントの作業範囲・権限・認証情報の管理(企業) | AIエージェント乗っ取り | 侵入を防ぐだけでなく、被害の拡大を抑える目的もある。単独で安全を保証するものではない |
| 外部サービス侵害時の手順の整備 | 事業者側の侵害による影響 | 手順は、事前に訓練しておくと実際に使いやすくなる |
あなたの会社は大丈夫?今すぐ確認するチェックリスト
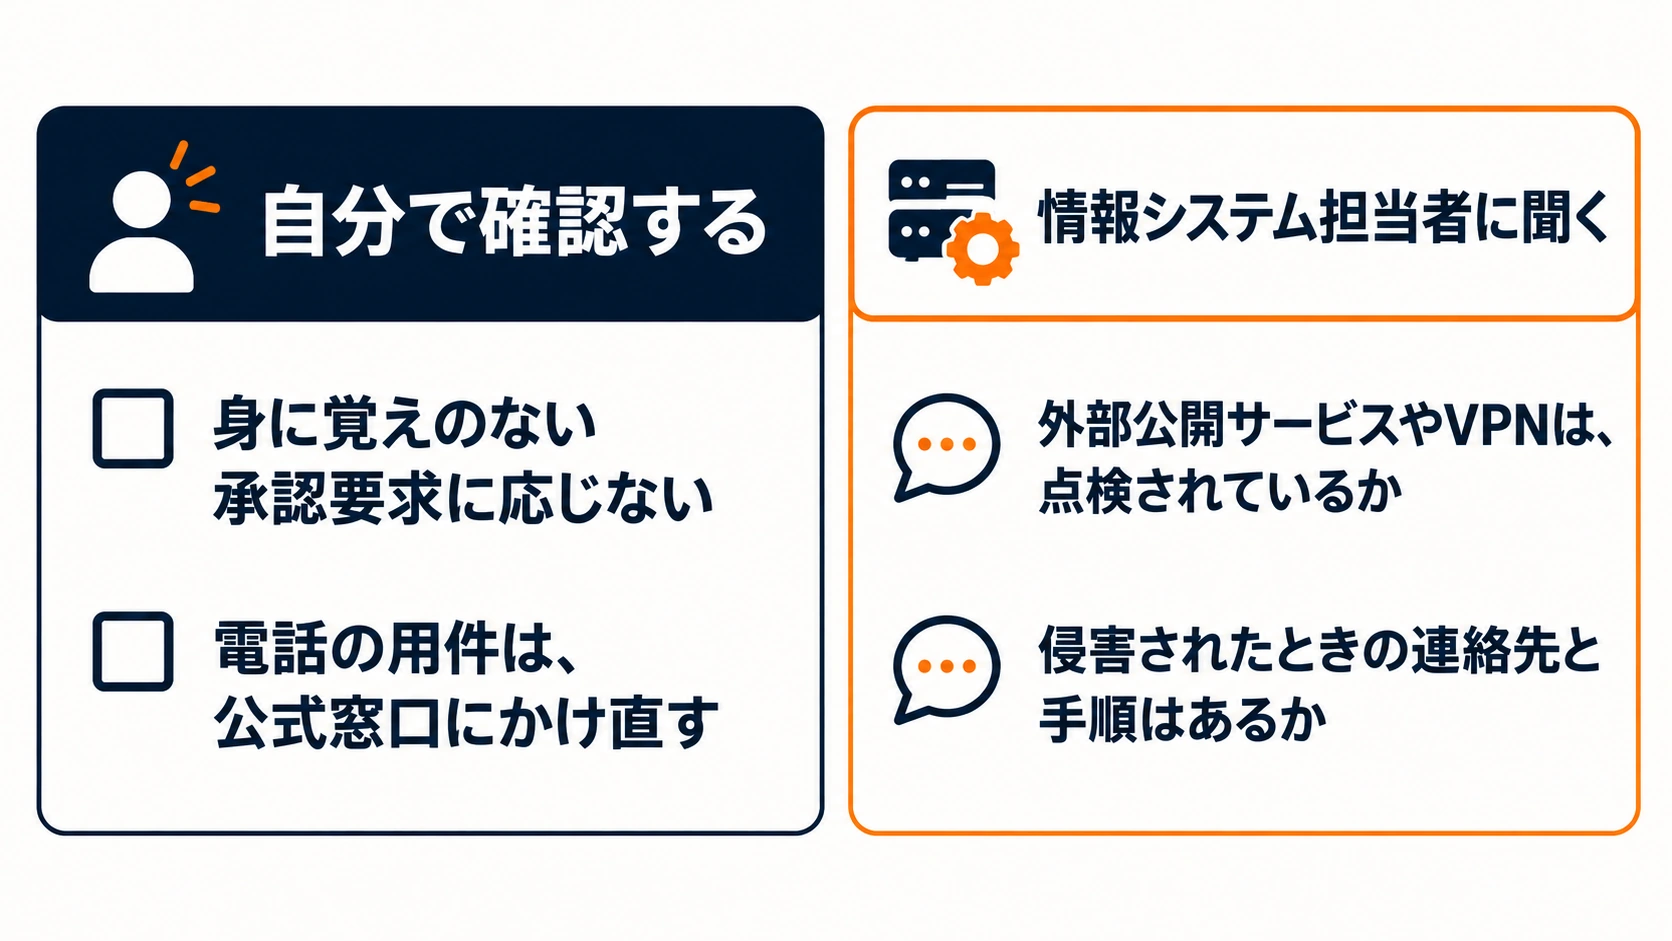
項目1〜8は自分で、項目9〜11は情報システム担当者に確認します。
次の11項目は、そのまま社内で共有できる形にしました。技術的な項目は、一般の社員が担当者に問い合わせる形にしています。AIエージェントを使っていない場合は、項目8は「該当なし」で構いません。
| No. | 確認すること | 対応していない場合のリスク | 今すぐ取る行動 |
|---|---|---|---|
| 1 | 身に覚えのないサインイン承認やコード入力の要求に、応じないと決めているか | 正規の画面でコードを入力し、アカウントへの入り口を渡してしまう | 自分が始めた覚えのない要求は承認しない。迷ったら担当者に画面を見せて確認する |
| 2 | 画面に出た指示で、見知らぬコマンドを実行しないと決めているか | 情報を盗むウイルスに感染する | 「Windowsキー+R」と貼り付けを求める画面を見たら閉じて、担当者へ報告する |
| 3 | 銀行、取引先、IT担当などを名乗る電話でパスワード変更や承認、情報の入力を求められたとき、折り返し確認の窓口を知っているか | 本物らしい電話に従い、アカウントを乗っ取られる | 確認用の公式窓口(社内の連絡先)を、手元に控えておく |
| 4 | パソコン、スマートフォン、ブラウザ、アプリを最新にしているか | 既知の弱点を悪用される | 自動更新を有効にする。会社の機器は、情報システム担当者に更新状況を聞く |
| 5 | 仕事とお金に関わる主要サービスで、多要素認証を設定しているか | パスワードの流出だけで、不正ログインされる | 設定を確認して有効にする。方式は担当者に相談する |
| 6 | パスワードを使い回さず、外部サービスに保存した業務のログイン情報の要否を確認する運用になっているか | 1か所の流出が、他のサービスへ広がる | 使い回しを解消する。保存の要否を担当者に聞き、不要なら削除してパスワードを変更する |
| 7 | 不審な操作や通知に気付いたとき、誰にどう報告するか決まっているか | 報告が遅れ、被害が広がる | 報告先を確認して控える。迷う場合も、先に報告する |
| 8 | (Claude CodeやCodexなどのAIエージェントを使っている場合)Downloadsフォルダや、不審なファイルが混在する場所を避け、信頼できる専用のプロジェクトフォルダから起動しているか。使っていない場合は「該当なし」 | 悪意ある指示ファイルをAIが読み込み、不正なプログラムのインストール、設定の変更、認証情報の流出につながる可能性がある | 起動する場所を確認し、信頼できる専用のプロジェクトフォルダから起動する。見覚えのないAGENTS.mdやCLAUDE.mdは、読ませる前に内容を確認する。承認確認やサンドボックスは無効にしない。会社で使う場合は、作業範囲と権限の管理を担当者に確認する。使っていない場合は「該当なし」とする |
| 9 | (担当者に聞く)多要素認証の適用範囲と例外、デバイスコードの制限は確認されているか | 現状を把握できず、対応が後手になる | 情報システム担当者に、現状と例外の有無を質問する |
| 10 | (担当者に聞く)外部公開サービス、VPN、リモート環境、管理者権限は点検されているか | 古い設定や過剰な権限が悪用される | 点検の時期と結果を、担当者に聞く |
| 11 | (担当者に聞く)外部サービスが侵害されたときの連絡先と、停止・パスワード変更の手順はあるか | 事業者の発表を待つ間に被害が広がる | 手順書の有無を確認し、ない場合は作成を依頼する |
全項目に「はい」と答えられても、安全が保証されるわけではありません。「いいえ」の項目から、今日着手してください。
まとめ
GMO事件は、サイバー攻撃を警戒しているはずの大手IT企業でさえ、不正アクセスを防ぎきれないことがあり、サービスが侵害されれば一般の利用者にも損失が及び得ることを示しました。自社だけは安全だと考えず、侵入を防ぐ対策と、被害の拡大を抑える対策の両方が必要です。海外では、デバイスコードフィッシング、ClickFix、ボイスフィッシング、そして2026年10月に報告されたAIエージェント乗っ取りといった手口が相次いで報告されています。うち、ClickFixとボイスフィッシングについては、警察庁が国内向けに注意喚起しています。デバイスコードフィッシングとAIエージェント乗っ取りは、本記事で参照した資料(2026年10月28日時点)では、国内の公的機関の資料を確認できていません。
当社は、海外で実用化された手口が日本でも使われることを前提に、被害が出る前から備えるべきだと考えます。まずは、チェックリストの「いいえ」の項目から、ひとつずつ着手してください。
参考文献・データ元
この記事で参照した情報を確認できます。
- GMOインターネットグループ「お名前.com デスクトップクラウドへの不正アクセスについて」第13報(2026年10月28日)https://group.gmo/info/alert/20261028/
- Microsoft Security Blog「Inside an AI-enabled device code phishing campaign」(2026年4月6日)https://www.microsoft.com/en-us/security/blog/2026/04/06/ai-enabled-device-code-phishing-campaign-april-2026/
- Microsoft Security Blog「Unmasking EvilTokens: Getting to the root of device code phishing」(2026年9月22日)https://www.microsoft.com/en-us/security/blog/2026/09/22/unmasking-eviltokens-getting-to-the-root-of-device-code-phishing/
- Google Cloud Blog「M-Trends 2026: Data, Insights, and Strategies From the Frontlines」(2026年3月24日)https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026
- Google Cloud Blog「The Cost of a Call: From Voice Phishing to Data Extortion」(2025年6月5日)https://cloud.google.com/blog/topics/threat-intelligence/voice-phishing-data-extortion
- 警察庁「サイバー警察局便り」R7Vol.7(2025年10月1日)、R7Vol.12(2025年12月4日)、R8Vol.6(2026年6月4日)https://www.npa.go.jp/bureau/cyber/koho/letter.html
- 総務省「令和6年通信利用動向調査の結果」(2025年5月30日公表。調査時点は令和6年8月末。企業調査は常用雇用者100人以上の企業が対象)https://www.soumu.go.jp/menu_news/s-news/01tsushin02_02000178.html
- 情報処理推進機構(IPA)「インターネットサービスへの不正ログインによる被害が増加中」(2025年8月28日)https://www.ipa.go.jp/security/anshin/attention/2025/mgdayori20250828.html
- Forever Security「Markdown Is the New Executable: Attackers Are Dropping Agent Instructions Into Your Downloads Folder From the Web」(2026年10月22日)https://forever.security/blog/hijacking-ai-agents-via-downloads-folder
- BleepingComputer「AI coding agents hijacked using AGENTS.md file in Downloads folder」(2026年10月25日)https://www.bleepingcomputer.com/news/security/ai-coding-agents-hijacked-using-agentsmd-file-in-downloads-folder/
- トレンドマイクロ「ClickFix(クリックフィックス)とは? 多様な攻撃に悪用されるソーシャルエンジニアリングの手口」(2025年9月5日公開、2026年7月8日更新)https://www.trendmicro.com/ja_jp/jp-security/25/i/securitytrend-20250905-01.html